


Table of Contents
- 1. Mengenal Asisten AI dan Celah Keamanan Kiro Crew
- 2. Kronologi dan Penyebab Celah Keamanan Kiro Crew
- 3. Dampak Celah Keamanan Kiro Crew pada Integrasi Chatbot
- 4. Ancaman Terhadap Ekosistem Bisnis Omnichannel
- 5. Solusi Pembaruan Celah Keamanan Kiro Crew ke Versi 0.7.2
- 6. Langkah Mitigasi Sementara Celah Keamanan Kiro Crew
- 7. Prinsip Least Privilege Melawan Celah Keamanan Kiro Crew
- 8. Kesimpulan dan Tindakan Pencegahan Lanjutan
Dunia keamanan siber global kembali dikejutkan dengan laporan kerentanan kritis tingkat tinggi. Penemuan celah keamanan Kiro Crew dan kerentanan mendasar pada bahasa pemrograman PHP baru-baru ini menjadi sorotan utama para praktisi IT.
Dua kerentanan fatal yang ditemukan dalam ekosistem PHP memungkinkan penyerang eksternal untuk menjalankan kode berbahaya secara remote. Ancaman ini menjadi sangat mengerikan karena eksekusi kode dapat dilakukan tanpa memerlukan autentikasi kata sandi sama sekali.
Hal ini jelas menimbulkan risiko sistemik yang sangat signifikan terhadap jutaan server yang menggunakan PHP sebagai tulang punggung mereka. Jika perangkat lunak tersebut belum diperbarui ke versi patch keamanan terbaru, server Anda pada dasarnya terbuka lebar bagi para peretas.
Oleh karena itu, sangat disarankan bagi para pengembang untuk segera memeriksa versi sistem yang digunakan. Mengingat besarnya skala ancaman ini, mitigasi awal pada server PHP sama pentingnya dengan menambal celah keamanan Kiro Crew yang kini sedang ramai diperbincangkan.
1. Mengenal Asisten AI dan Celah Keamanan Kiro Crew
Sebelum membahas lebih jauh mengenai mitigasinya, kita perlu memahami apa itu ekosistem Kiro Crew. Kiro Crew merupakan sebuah asisten kecerdasan buatan (artificial intelligence) bersifat open-source yang sangat inovatif.
Alat pintar ini dirancang secara khusus untuk membantu pengguna dalam mengelola berbagai tugas administratif di komputer mereka. Asisten ini sangat populer di kalangan pengembang karena kemampuannya berintegrasi secara mulus dengan sistem operasi berbasis Linux.
Uniknya, asisten cerdas ini dapat diakses secara langsung melalui platform perpesanan populer seperti WhatsApp. Integrasi ini memungkinkan pemilik perangkat untuk mengontrol berbagai fungsi komputer mereka hanya melalui perintah obrolan dari ponsel pintar.
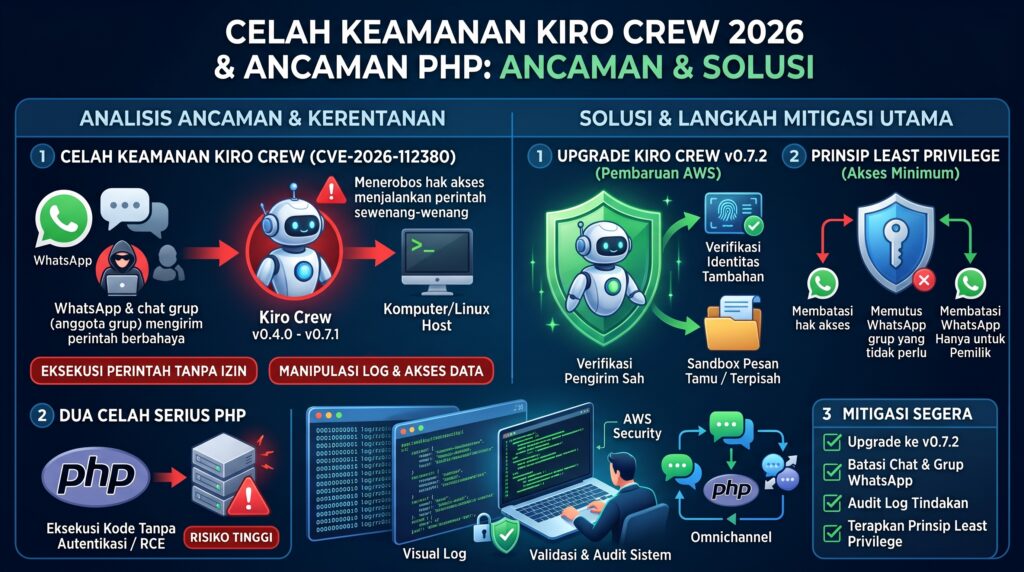
Namun, inovasi kemudahan ini justru membawa bumerang yang tidak terduga. Sebuah celah keamanan Kiro Crew baru-baru ini ditemukan, di mana kerentanan ini memungkinkan anggota grup WhatsApp secara diam-diam menjalankan perintah krusial tanpa izin dari sang pemilik perangkat utama.
2. Kronologi dan Penyebab Celah Keamanan Kiro Crew
Kerentanan kritis ini telah didaftarkan secara resmi di basis data ancaman siber dengan kode registrasi CVE-2026-112380. Temuan celah keamanan Kiro Crew ini pertama kali dilaporkan oleh tim keamanan siber dari AWS pada tanggal 20 Oktober lalu.
Akar masalah dari kerentanan ini terletak pada kelemahan verifikasi akses di dalam grup WhatsApp yang terhubung. Masalah ini memungkinkan anggota grup mana pun yang berada dalam obrolan Kiro Crew untuk mengirim perintah bypass kepada subagen asisten.
Setelah menerima pesan manipulatif tersebut, subagen ini kemudian dapat meneruskan dan menjalankan perintah secara langsung di komputer host pemilik. Berdasarkan laporan investigasi AWS, versi perangkat lunak yang paling terdampak oleh celah keamanan Kiro Crew ini meliputi versi 0.4.0 hingga versi 0.7.1.
Pengguna yang secara aktif menghubungkan grup WhatsApp mereka atau membuka pesan langsung (Direct Message) kepada pihak ketiga memiliki risiko paparan paling tinggi. Ini adalah kelemahan logika otorisasi yang sangat mendasar dan harus segera ditindaklanjuti.
3. Dampak Celah Keamanan Kiro Crew pada Integrasi Chatbot
Kerentanan pada ekosistem kecerdasan buatan ini tidak hanya mengancam pengguna individu, tetapi juga entitas bisnis skala kecil hingga menengah. Banyak perusahaan rintisan memanfaatkan alat open-source seperti ini untuk membangun sistem layanan otomatis yang terhubung ke server.
Apabila celah keamanan Kiro Crew ini dieksploitasi oleh pihak yang tidak bertanggung jawab, peretas bisa mengambil alih server perusahaan secara penuh. Mereka bisa dengan mudah memanipulasi balasan otomatis dari sistem chatbot layanan pelanggan yang sedang berjalan.
Lebih mengerikan lagi, peretas dapat mengakses log tindakan sistem secara diam-diam. Mereka mampu melakukan manipulasi log (log spoofing), di mana perintah berbahaya yang dikirim oleh anggota grup tamu terlihat seolah-olah berasal dari otorisasi sah sang pemilik.
Penyalahgunaan izin operasional ini memungkinkan tamu tak diundang untuk menjalankan perintah terminal Linux atau mencuri data sensitif pelanggan. Hal ini menegaskan bahwa bahaya dari celah keamanan Kiro Crew jauh lebih besar daripada sekadar peretasan aplikasi pesan instan biasa.
4. Ancaman Terhadap Ekosistem Bisnis Omnichannel
Dalam konteks korporasi modern, konektivitas lintas platform adalah kunci utama keberhasilan layanan pemasaran. Strategi pemasaran omnichannel sangat bergantung pada integrasi mulus antara server pusat, aplikasi pesan seperti WhatsApp, dan basis data pelanggan.
Jika server utama diretas melalui celah keamanan Kiro Crew, seluruh sinkronisasi data pada strategi layanan terpadu Anda akan hancur berantakan. Data pelanggan lintas saluran bisa bocor seketika hanya karena satu kelemahan verifikasi di grup obrolan.
Pengaturan default awal dari perangkat lunak ini memang tidak menghubungkan grup secara otomatis. Membatasi pesan langsung hanya dari kontak pemilik dapat secara signifikan mengurangi persentase risiko serangan injeksi perintah tersebut.
Namun, mengandalkan pengaturan default saja tidaklah cukup kuat untuk standar keamanan korporat di tahun 2026. Oleh karena itu, pengembang diwajibkan untuk segera menerapkan strategi penambalan (patching) yang komprehensif.
5. Solusi Pembaruan Celah Keamanan Kiro Crew ke Versi 0.7.2
Menanggapi laporan ancaman siber tersebut, tim pengembang bersama AWS bergerak cepat untuk merilis Kiro Crew versi 0.7.2. Rilis pembaruan ini difokuskan sepenuhnya untuk menambal dan mengatasi celah keamanan Kiro Crew secara permanen.
Pembaruan darurat ini mencakup penambahan fitur verifikasi identitas berlapis yang jauh lebih ketat. Protokol baru ini bertugas memastikan dan memvalidasi bahwa setiap permintaan eksekusi kode benar-benar berasal dari profil pengirim yang sah dan terotorisasi.
Selain itu, pembaruan versi 0.7.2 membawa perubahan arsitektur pengelolaan pesan dari pihak eksternal. Pesan yang masuk dari pengguna tamu (guest) kini secara otomatis diarahkan ke ruang sandbox asisten terpisah.
Ruang isolasi ini sama sekali tidak memiliki izin kredensial untuk menjalankan perintah tingkat administrator di komputer host. Dengan arsitektur baru ini, celah keamanan Kiro Crew yang memungkinkan remote code execution berhasil ditutup dengan sempurna.
6. Langkah Mitigasi Sementara Celah Keamanan Kiro Crew
Bagi pengguna atau administrator sistem yang belum sempat melakukan pembaruan ke versi terbaru, ada beberapa langkah darurat yang harus diambil. Langkah mitigasi ini penting guna meminimalisir risiko eksploitasi celah keamanan Kiro Crew dalam jangka pendek.
Pertama, segera hapus dan putuskan semua koneksi grup yang sebelumnya diizinkan dari pengaturan integrasi WhatsApp Anda. Kedua, pastikan untuk membatasi opsi penerimaan pesan langsung (Direct Message) hanya untuk nomor telepon pemilik asisten yang sah.
Ketiga, jika memungkinkan dan sistem sedang tidak digunakan untuk produksi utama, nonaktifkan koneksi webhook WhatsApp untuk sementara waktu. Setelah Anda berhasil melakukan pembaruan ke versi terbaru, jangan lupa untuk melakukan inspeksi menyeluruh.
Periksa secara teliti log tindakan aktivitas untuk memastikan tidak ada perintah mencurigakan yang berhasil dieksekusi sebelumnya. Lakukan perbandingan pengaturan konfigurasi baru dengan cadangan (backup) konfigurasi awal guna mendeteksi adanya injeksi skrip tersembunyi.
7. Prinsip Least Privilege Melawan Celah Keamanan Kiro Crew
Kerentanan kritis ini kembali mengingatkan para praktisi keamanan IT akan pentingnya penerapan prinsip least privilege. Konsep ini mewajibkan sistem hanya memberikan hak akses operasional minimum yang benar-benar diperlukan oleh pengguna untuk menyelesaikan tugas tertentu.
Dalam studi kasus celah keamanan Kiro Crew ini, terlihat jelas adanya pelanggaran prinsip otorisasi tersebut. Anggota grup WhatsApp biasa secara sistematis tidak seharusnya memiliki akses level atas yang sama dengan pemilik asisten utama.
Memberikan kemampuan kepada tamu untuk mengeksekusi perintah terminal sistem atau membaca direktori file adalah kesalahan desain arsitektur fatal. Untuk mencegah penyalahgunaan serupa di masa depan, perangkat lunak kecerdasan buatan harus mendesain ulang model validasi mereka.
Sistem harus mampu memverifikasi identitas kriptografis pengirim berdasarkan ID akun unik yang divalidasi oleh token keamanan yang kokoh. Verifikasi tingkat tinggi ini tidak boleh hanya bergantung pada kecocokan nama tampilan (display name) di platform obrolan sosial.
8. Kesimpulan dan Tindakan Pencegahan Lanjutan
Sebagai kesimpulan, kerentanan yang ditemukan pada infrastruktur Kiro Crew dan bahasa pemrograman PHP membawa pesan peringatan yang sangat keras. Hal ini menegaskan kembali betapa vitalnya menjaga integritas keamanan lapisan perangkat lunak secara proaktif.
Risiko membiarkan celah keamanan Kiro Crew tetap terbuka mencakup manipulasi log tindakan, peretasan data, hingga penyalahgunaan alat pengembangan kecerdasan buatan (AI tools). Langkah pencegahan mutlak yang harus dilakukan adalah selalu menginstal patch keamanan tepat di hari perilisannya.
Lakukan pengujian penetrasi mandiri (penetration testing) terhadap pengaturan keamanan Anda menggunakan skenario uji serangan. Langkah pengujian berkala ini akan memastikan bahwa asisten pintar di server Anda tidak dapat digunakan sebagai pintu masuk oleh peretas.
Dengan memperbarui versi aplikasi secara disiplin dan menegakkan aturan least privilege tanpa kompromi, Anda dapat membangun benteng pertahanan digital yang kokoh. Lindungi aset komputasi Anda hari ini dan pastikan ekosistem layanan Anda tetap aman dari berbagai manuver serangan siber masa depan.
Untuk mengetahui strategi perlindungan server yang lebih holistik, pastikan Anda membaca panduan kami terkait inovasi strategi transformasi teknologi yang aman. Anda juga dapat memantau rilis kerentanan siber secara langsung di basis data keamanan nasional (NVD).
Baca juga artikel kami terkait Risiko Sistem AI 2026 Bongkar Ancaman Fatal dan Rahasia OpenAI